Egy váratlan üzenet, egy fenyegető felugró ablak vagy egy ismeretlen bejelentkezés könnyen megijesztheti. Ilyenkor a legfontosabb, hogy maradjon nyugodt: ne kattintson kapkodva, ne adjon meg adatokat, és mielőbb kérjen segítséget a rendszergazdától. A gyors, átgondolt reakció segíthet megelőzni a nagyobb kárt.
Egy riasztás még nem bizonyítja, hogy feltörték a számítógépét. A csalók gyakran éppen egy hamis figyelmeztetéssel próbálják rávenni arra, hogy telepítsen valamit, fizessen, vagy átadja a hozzáférését. Ettől még minden gyanús jelzést érdemes komolyan venni. A felhasználó első feladata a kockázatos tevékenység megszakítása és a gyors jelzés; a pontos ok felderítését bízza szakemberre.
Az első percek sorrendje: álljon meg → fertőzésgyanúnál válassza le az eszközt a hálózatról → értesítse a rendszergazdát → őrizze meg a körülményeket → kövesse a helyreállítási utasításokat. Céges eszköznél a szervezet előre megadott incidenskezelési eljárását kövesse.
1. Álljon meg, és ne kövesse a gyanús üzenet utasításait
Ne kattintson a „Javítás”, „Vírus eltávolítása” vagy „Fiók feloldása” gombra. Ne nyissa meg a váratlan mellékletet, ne olvassa be a felkínált QR-kódot, és ne másoljon be parancsot egy üzenet kérésére. Ne adjon meg jelszót, bankkártyaadatot vagy egyszer használatos kódot, és ne hagyjon jóvá olyan belépést, amelyet nem Ön kezdeményezett.
A felugró ablakban szereplő „ügyfélszolgálati” számot se hívja fel. Ne telepítsen az üzenet által ajánlott vírusirtót vagy távoli elérést biztosító programot. A sürgetés és a fenyegetés a megtévesztés része lehet: a Microsoft például kifejezetten figyelmeztet a hamis hibaüzenetekkel és telefonszámokkal működő támogatási csalásokra. Microsoft: védekezés a technikai támogatásnak álcázott csalások ellen.
Akkor is azonnal szóljon, ha már kattintott vagy megadott valamit. Ne próbálja eltitkolni vagy egyedül helyrehozni a történteket. A pontos információ segíti a védekezést.
2. A tapasztalt jel alapján tegye meg az első védelmi lépést
Nem minden gyanús helyzet jelent gépfertőzést. Ezért fontos különbséget tenni az alábbi esetek között.
| Mit tapasztal? | Mi legyen a következő lépés? |
|---|---|
| Gyanús e-mail vagy SMS érkezett, de nem kattintott és nem adott meg adatot. | Jelentse a céges eljárás szerint. Önmagában az üzenet megérkezése miatt általában nem kell leválasztani a gépet. |
| A böngészőben ijesztő figyelmeztetés jelent meg, más rendellenesség nélkül. | Ne az üzeneten belüli gombot használja: a böngésző saját vezérlőjével zárja be a lapot vagy ablakot. Ne állítsa vissza a gyanús lapot. Ha nem sikerül, kérjen segítséget. |
| Fájlok válnak elérhetetlenné, zsarolóüzenet jelenik meg, ismeretlen program fut, vagy valaki távolról irányítja a gépet. | Azonnal szakítsa meg az eszköz hálózati kapcsolatait, majd telefonáljon a rendszergazdának. |
| Ismeretlen belépést észlel, vagy jelszót, kódot adott meg egy gyanús oldalon. | Sürgősen jelezze a fiók érintettségét. Egy másik, megbízható eszközről intézze a hozzáférés védelmét. |
Az adathalász üzenetek felismerésénél a váratlan melléklet, az adatbekérés és a sürgető hangnem is figyelmeztető jel. Bejelentéshez a szervezet hivatalos csatornáját használja. CISA: adathalászat felismerése és jelentése.
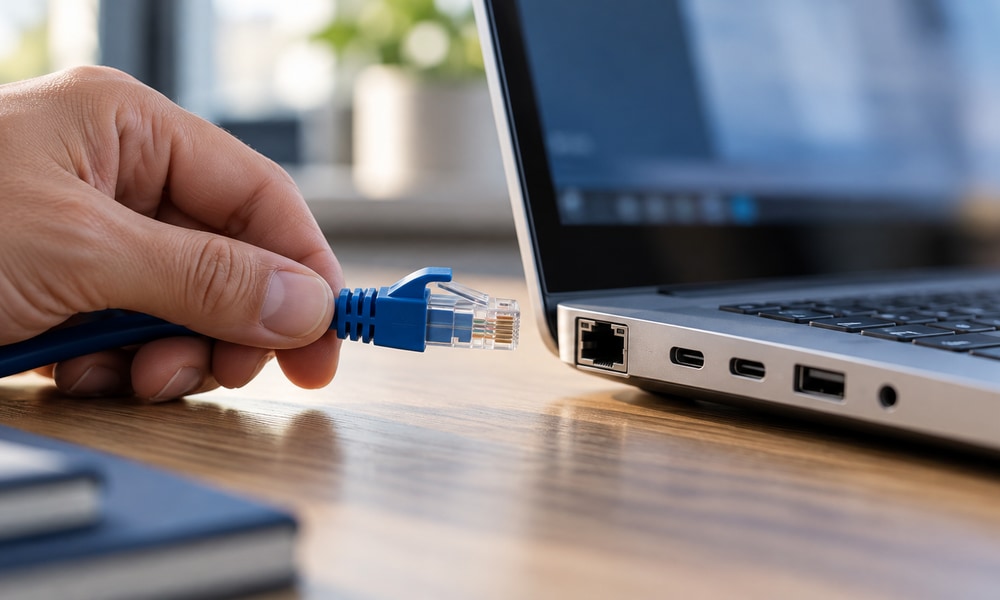
Fertőzésgyanúnál húzza ki a számítógépből vagy a hozzá tartozó dokkolóból a hálózati kábelt, és kapcsolja ki a Wi-Fi-t is. Szüntesse meg az esetleges mobilinternet- vagy telefonos internetmegosztást. A böngésző bezárása vagy a VPN bontása önmagában nem választja le a gépet a hálózatról.
Ne csatlakoztasson pendrive-ot vagy biztonsági mentést tartalmazó meghajtót. Ne kezdjen fájlokat átmásolni egy másik számítógépre.
A gépet ne indítsa újra, és alaphelyzetben ne kapcsolja ki. A kikapcsolás a kivizsgáláshoz fontos, memóriában tárolt nyomokat tüntethet el. Aktív zsarolóvírus esetén, ha a hálózati kapcsolat semmilyen módon nem szakítható meg, a kikapcsolás végső kárenyhítő lépés lehet. CISA: zsarolóvírus-incidensek kezelési útmutatója.
3. Haladéktalanul értesítse a rendszergazdát
Nem kell megvárnia, amíg biztos lesz a támadásban. Már a megalapozott gyanú is elegendő a jelzéshez.
Elsőként a korábban megadott céges informatikai telefonszámot vagy ügyeleti elérhetőséget használja. Ha a levelezés is érintett lehet, telefonáljon egy másik eszközről. Ne a gyanús üzenetből keresse ki a segítségnyújtó adatait.
Ha a rendszergazda nem elérhető, értesítse a kijelölt helyettesét, az informatikai szolgáltatót vagy a vezetőjét a belső rend szerint. Folyamatban lévő támadásnál ne elégedjen meg egy visszaigazolás nélküli hibajeggyel.
A bejelentésben mondja el:
- Ki és melyik eszköz érintett? Név, részleg, helyszín, a gépen látható eszközazonosító.
- Mikor és mi történt? Az észlelés ideje és a figyelmeztetés lényege.
- Mi előzte meg? Megnyitott levél, link, melléklet, telepítés vagy telefonhívás.
- Mit tett azóta? Kattintott-e, adott-e meg adatot, engedélyezett-e távoli hozzáférést, leválasztotta-e a gépet.
- Mi lehet még érintett? Céges fiók, közös mappa, ügyféladat vagy pénzügyi művelet.
- Hol érhető el biztonságosan? Például a visszahívható telefonszáma.
Egy rövid bejelentés így hangozhat:
„Kibertámadás gyanúját szeretném jelezni. A LAPTOP-023 jelű gépen 10:15-kor egy számlának látszó melléklet megnyitása után szokatlan üzenet jelent meg. Jelszót nem adtam meg. A hálózati kábelt kihúztam, a Wi-Fi-t kikapcsoltam, a gép bekapcsolva maradt. Kérem, jelezzék a következő lépést. Telefonon elérhető vagyok.”
Jelszót, hitelesítő kódot és helyreállító kódot a bejelentésbe se írjon. Távoli hozzáférést csak az ismert elérhetőségen ellenőrzött szakemberrel egyeztetve engedélyezzen.
4. Őrizze meg a nyomokat, de ne kezdjen önálló vizsgálatba
Jegyezze fel az időpontot és a történtek sorrendjét. Ha a céges szabályok engedik, készítsen fényképet a képernyőről; ez azonban ne késleltesse a leválasztást vagy a bejelentést. A képet csak az egyeztetett, biztonságos csatornán adja át.
A gyanús levelet ne küldje körbe a kollégáknak. Használja a céges adathalászat-bejelentő funkciót, vagy kérdezze meg a rendszergazdát, hogyan adja át az eredetit. A bizonyítékok átadása előtt ne törölje véglegesen.
Ne nyissa meg újra a mellékletet „ellenőrzésként”, ne törölje az előzményeket, és ne futtasson saját választású tisztítóprogramot. A naplók és az események körülményei segíthetik az okok feltárását és a további védekezést. NKI: incidenskezelés.
5. Ha hozzáférést vagy pénzügyi adatot adott meg, ezt külön is jelezze
Az internetkapcsolat megszakítása nem zárja ki a támadót egy már feltört online fiókból. Céges fióknál a rendszergazdával egyeztetve, másik, megbízható eszközről kell intézkedni. Személyes fióknál a szolgáltató hivatalos alkalmazását vagy kézzel megnyitott weboldalát használja.
Szükség lehet az érintett jelszó azonnali megváltoztatására, a meglévő bejelentkezések visszavonására, az ismeretlen alkalmazás-hozzáférések eltávolítására, valamint a helyreállítási adatok és a levéltovábbítási szabályok ellenőrzésére. A máshol is használt azonos jelszavakat szintén cserélje le, és állítson be többtényezős hitelesítést. NCSC: feltört fiók helyreállítása.
Bankkártyaadat, banki belépés vagy gyanús utalás esetén a bankot is azonnal értesítse, a hivatalos alkalmazásban vagy a kártyán feltüntetett elérhetőségen. Céges pénzügyi érintettségnél a pénzügyi felelősnek is szóljon. Ne várja meg az informatikai vizsgálat végét. NCSC: teendők pénzügyi érintettségnél.
Zsarolóüzenet esetén ne fizessen és ne kezdjen önálló egyezkedésbe. A fizetés nem garantálja az adatok visszaállítását vagy az ellopott információk törlését. CISA: zsarolóvírus-incidensek kezelési útmutatója.
6. A munkát csak ellenőrzés után folytassa
Attól, hogy eltűnt a figyelmeztetés, még nem biztos, hogy megszűnt a probléma. Az eszközt csak a rendszergazda jóváhagyásával csatlakoztassa vissza és használja újra. A vizsgálat, az esetleges újratelepítés és a mentésből történő visszaállítás módját is vele egyeztesse.
A vezetés és az illetékes szakemberek döntsék el, szükséges-e további értesítés, illetve milyen szervezeti intézkedések következzenek. Felhasználóként a gyors jelzéssel, a pontos tájékoztatással és az utasítások betartásával tud a legtöbbet segíteni.
Legyen előre meg a segítség elérhetősége
Mentse el telefonjába a rendszergazda és a helyettes kapcsolattartó számát. Egy rövid, mindenki számára ismert bejelentési rend sok bizonytalanságot megszüntethet akkor, amikor valóban gyorsan kell cselekedni.
A Digital365 informatikai üzemeltetési és rendszergazda-szolgáltatásaival segíti a vállalkozások működését. Ha ügyfelünk, incidensgyanúnál elsőként az Ön cégének megadott támogatási csatornát használja. Általános kapcsolatfelvételhez keressen minket a +36 20 468 39 63 telefonszámon vagy a Digital365 kapcsolat oldalán.
Nem kell egyedül eldöntenie, mennyire súlyos a helyzet. Ha valami gyanús, álljon meg, és szóljon időben.